【修正版公開】PHP脆弱性「php2shell」CVE-2026-109618/109619|レンタルサーバー利用者が今やるべき5ステップ【2026年10月22日】
公開日
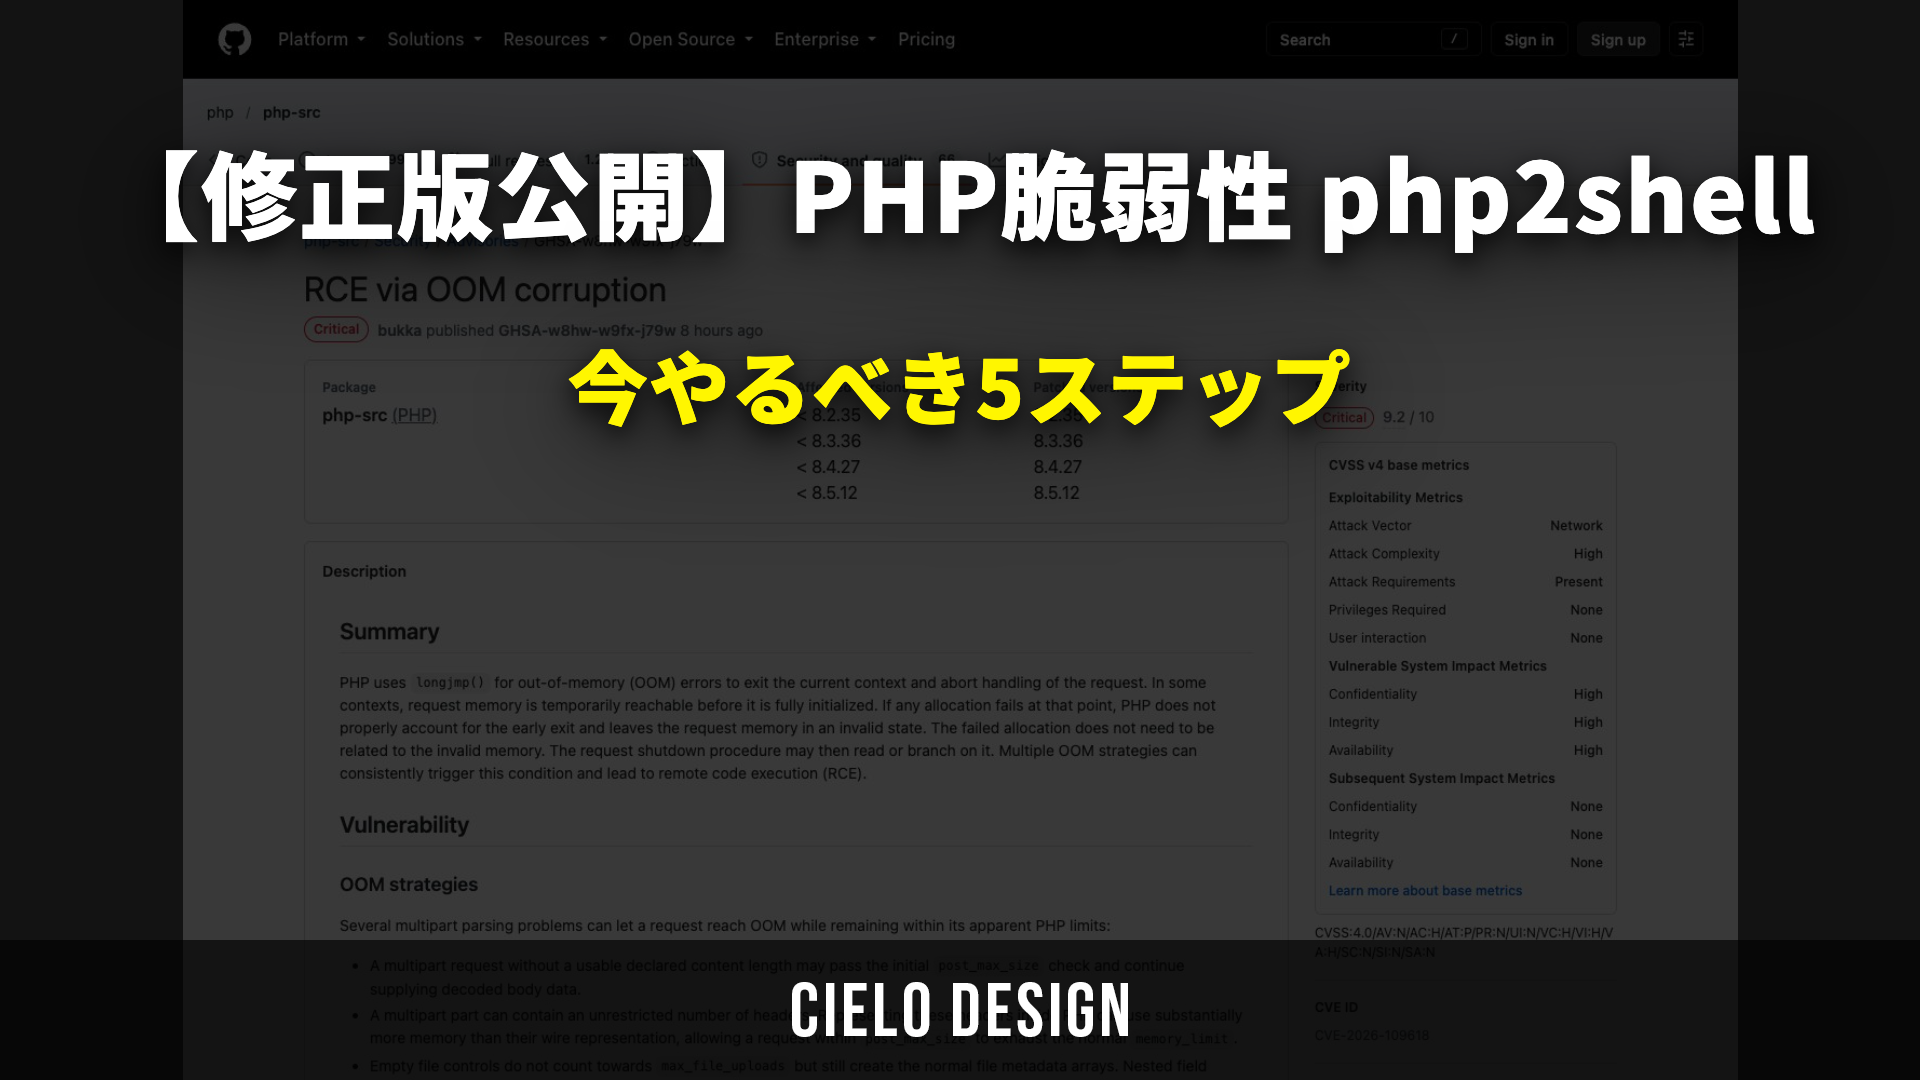
2026年10月21日、PHP 開発チームは PHP 本体の重大な脆弱性 2 件(CVE-2026-109618 / CVE-2026-109619、通称「php2shell」)を修正した PHP 8.5.12・8.4.27・8.3.36・8.2.35 を公開しました。どちらも認証不要でサーバー上の任意コード実行(RCE)につながりうる脆弱性で、深刻度は CVSS v4.0 で 9.2(Critical)です。
WordPress をはじめ、日本の中小企業サイトの多くは PHP で動いています。WordPress 本体やプラグインを更新しても今回の問題は直らず、サーバー側の PHP を修正版にする必要があります。この記事では、10月22日朝の時点で確認できた一次情報をもとに、レンタルサーバーでサイトを運用している会社が「何を確認し、何をすればいいか」を整理します。
※本記事は 2026年10月22日 午前時点の情報です。状況は刻々と変わるため、最終的には各公式発表をご確認ください。
php2shell(CVE-2026-109618 / CVE-2026-109619)とは
php2shell は、PHP 本体(言語処理系そのもの)に見つかったリモートコード実行の脆弱性 2 件の通称です。PHP がリクエストを処理する「アプリより手前」の段階で問題が起きるため、WordPress・EC-CUBE・独自開発システムなど、PHP で動くあらゆるサイトが対象になりえます。
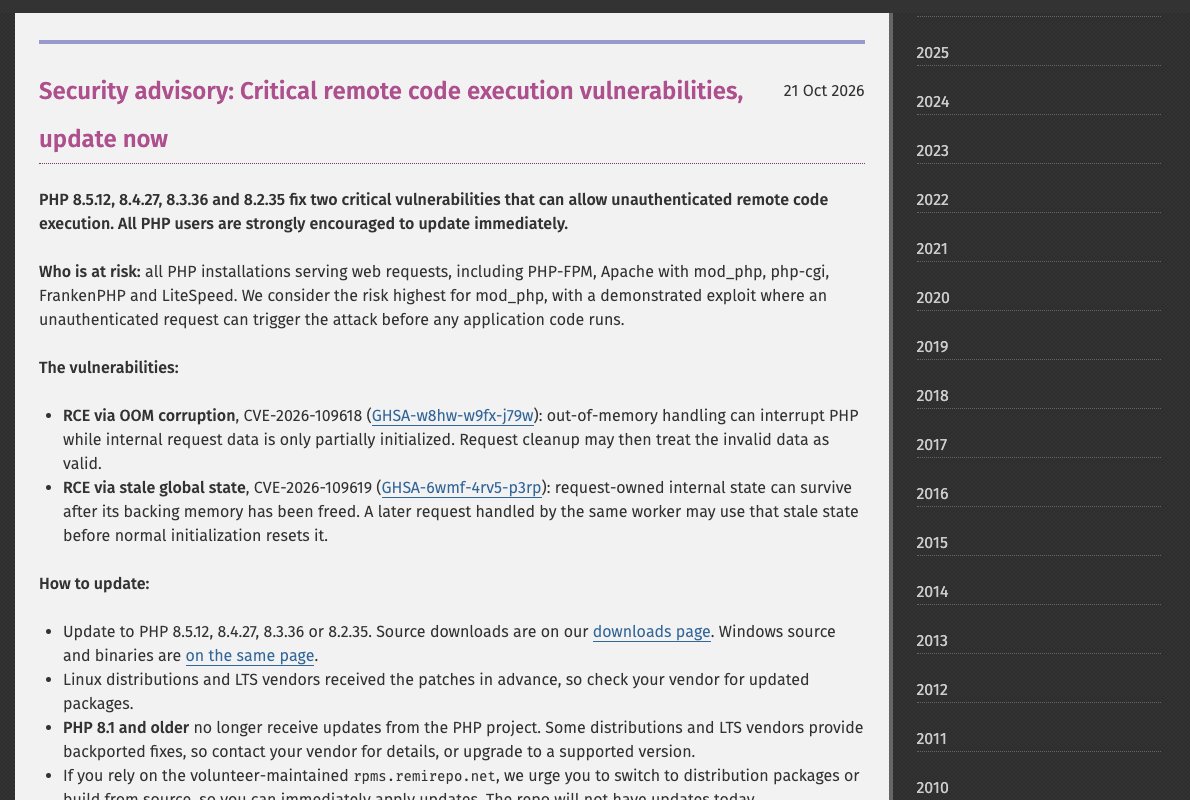
(出典:php.net|News Archive 2026)
| CVE | 概要 | 深刻度 |
|---|---|---|
| CVE-2026-109618 | メモリ不足(OOM)時の処理で、初期化が途中のデータを後片付け処理が「正常なもの」として扱ってしまう | CVSS v4.0 9.2 |
| CVE-2026-109619 | リクエスト終了後も内部状態が解放済みメモリを指したまま残り、同じワーカーの次のリクエストがそれを使ってしまう | CVSS v4.0 9.2 |
- 攻撃条件:認証不要(ログインせずに外部から攻撃できる)
- 影響する実行環境:PHP-FPM/Apache のモジュール版(mod_php)/php-cgi/FrankenPHP/LiteSpeed
- 最もリスクが高いのは mod_php(アプリのコードが動く前に、認証なしの HTTP リクエストで攻撃が成立することが検証済みとされる)
- 唯一の完全な対策:PHP を修正版に更新すること
修正版と影響バージョンの早見表
PHP 公式が修正版を出したのは、まだサポート中の 8.2〜8.5 系だけです。8.1 以前は公式の更新版が出ません。
| 現在の PHP | 状態 | 対応 |
|---|---|---|
| 8.5 系 | 8.5.12 未満は脆弱 | 8.5.12 へ |
| 8.4 系 | 8.4.27 未満は脆弱 | 8.4.27 へ |
| 8.3 系 | 8.3.36 未満は脆弱 | 8.3.36 へ |
| 8.2 系 | 8.2.35 未満は脆弱 | 8.2.35 へ(※8.2 は 2026年12月31日でサポート終了) |
| 8.1 以前(7.4・8.0・8.1 など) | 公式の修正版なし | 8.3 以上への移行を推奨。ソースからビルドする組織向けに 7.4/8.0/8.1 用の最小限の修正パッチのみ公開 |
なお、どこまで古いバージョンが影響を受けるかは情報が割れています(PHP 5.4 以降のほぼすべてが少なくとも 1 件の影響を受けるとする調査もあります)。8.1 以前のサイトは「影響を受ける前提」で考えるのが安全です。
時系列 — 漏えいから修正版公開まで
| 日時(日本時間) | できごと |
|---|---|
| 10月20日 早朝 | 公開前の脆弱性情報が漏えいしたと、セキュリティ企業 watchTowr が報告 |
| 10月20日 | PHP 開発チームが「10月21日 23:00 にセキュリティリリース」と予告 |
| 10月21日 | IPA が事前準備を呼びかける注意喚起を公開。国内のレンタルサーバー・Web サービスで緊急メンテナンスや一時停止が相次ぐ |
| 10月21日 夕方 | Cloudflare が既知の攻撃経路向け WAF ルールを無料プランを含む全顧客に展開し、初期の攻撃を観測していると発表 |
| 10月21日 21:59頃 | 予告より前倒しで php.net にリリース告知・勧告を公開 |
| 10月21日 22:34〜22:54 | GitHub のセキュリティアドバイザリ、CVE レコードが公開 |
| 10月22日 午前時点 | 米 CISA の「悪用が確認された脆弱性カタログ(KEV)」には未登録 |
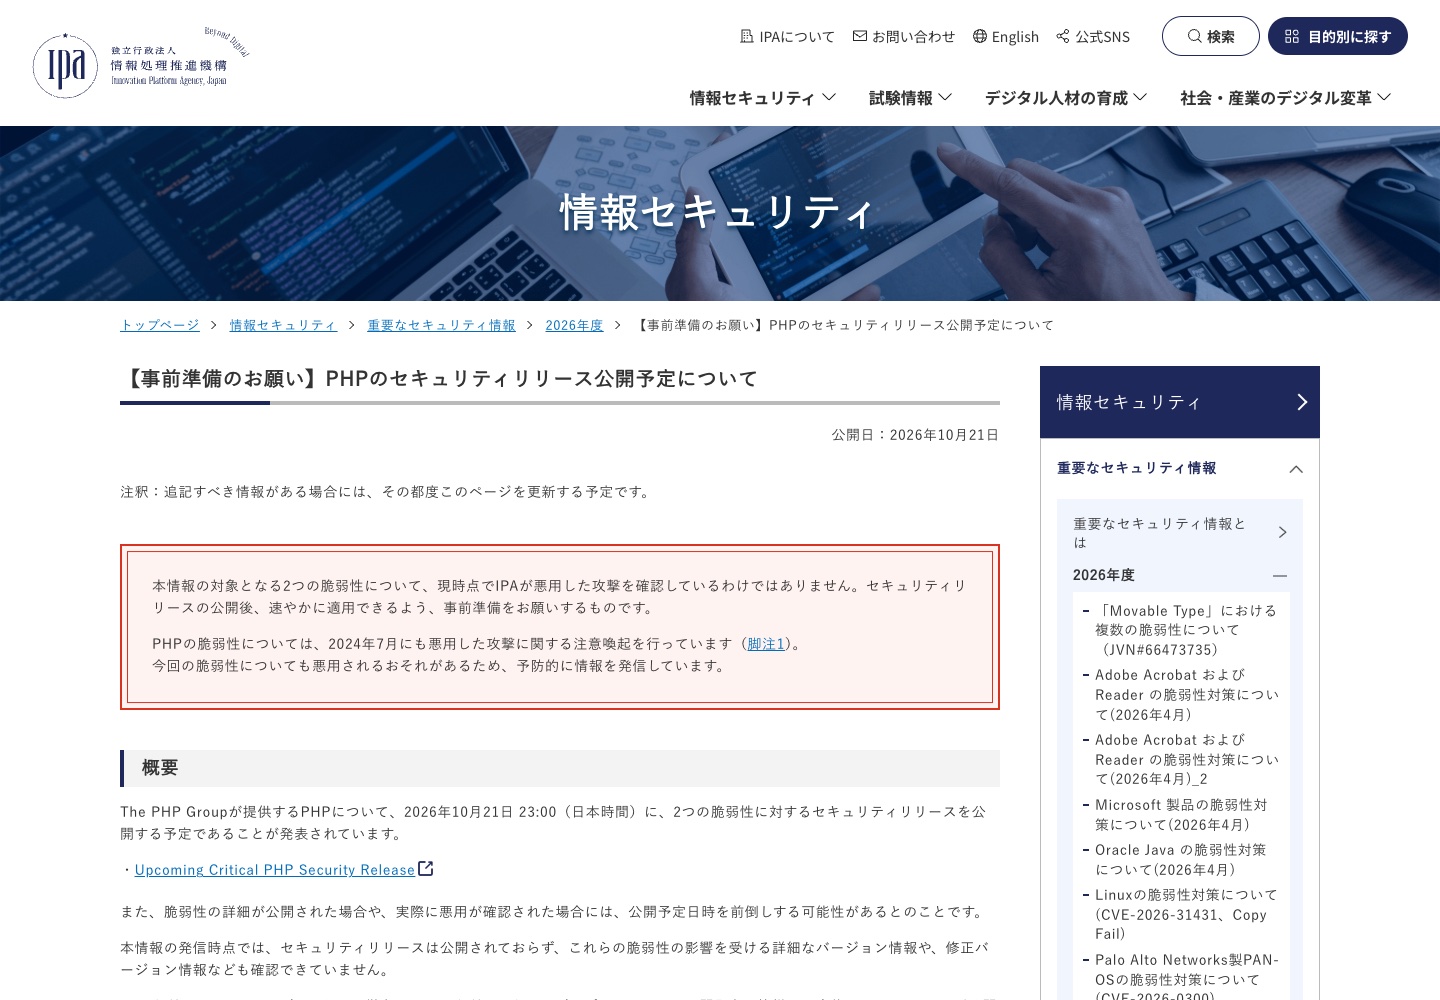
(出典:IPA|【事前準備のお願い】PHPのセキュリティリリース公開予定について)
悪用状況 — 「攻撃の通信」は観測、被害の確証はまだ
悪用状況については、観測している組織によって見え方が割れています。
- Cloudflare:顧客を狙った攻撃の通信を観測し、ルールをすり抜けようと攻撃内容を変えてくる動きも確認。ただし件数や侵害の有無は公表していません
- watchTowr:自社のハニーポット(おとりサーバー)網で実際の悪用を観測したと発表
- Patchstack:ホスティング事業者から悪用の報告はあるものの、自社の観測では探索的な攻撃のみで、侵害の確かな証拠はまだないとしています
- NCSC-NL(オランダ)・CISA(米国)・IPA:発表時点では活発な悪用は確認していないとしています
攻撃コード(PoC)を名乗るものはネット上に多数出回っていますが、実際に動くものは少なく、環境(CPU アーキテクチャやビルド、Web サーバーの構成など)によって成否が分かれるとされています。とはいえ「今は大丈夫そう」は理由になりません。修正版の差分が公開された以上、攻撃手法は今後こなれていくと考えるべきです。
国内レンタルサーバー各社の動き(10月22日朝時点)
共用レンタルサーバーでは、PHP 本体の入れ替えはサーバー会社が行います。10月21日から22日にかけて、各社が相次いで緊急メンテナンスを実施しました。ただし、多くの会社は告知で「PHP」を名指ししておらず、修正版の適用完了を明記している会社は、確認できた範囲ではまだ少数です。
| サーバー | 確認できた動き |
|---|---|
| エックスサーバー | 10月21日、「予防的な安全対策」としてサービスサイト・アカウント管理画面・申し込み等を一時停止(不正アクセスによるものではないと説明)。サイト表示とメールは稼働。再開は10月22日未明の見込みと案内 |
| さくらのレンタルサーバ | 一部ホストで 10月21日 13:00〜22日 8:00 頃に緊急メンテナンス(再起動を伴うシステムメンテナンスとして告知) |
| ConoHa WING | 10月21日 19:00〜22日 10:00 に緊急サーバーメンテナンス |
| KAGOYA | 修正版を確認後、PHP 8.2〜8.5 のプランから順次更新予定と案内 |
| カラフルボックス | 10月22日 0:00 以降、全サーバーで順次アップデート |
| バリューサーバー・コアサーバー | 10月22日 0:00 以降、順次更新 |
ここで大事なのは、サーバー会社が更新するのは「各バージョンの修正版」までだという点です。管理画面で PHP 8.1 や 7.4 を選んだままのサイトは、そもそも公式の修正版が存在しないため、サーバー会社の作業だけでは守られない可能性があります。
出回っている情報の真偽チェック
今回は公開前の情報漏えいから始まったこともあり、SNS を中心に不正確な情報も多く出回りました。
| よく見る情報 | 実際のところ |
|---|---|
| 深刻度は CVSS 10.0 | ✕ 公式は CVSS v4.0 で 9.2 |
| WordPress を最新にすれば大丈夫 | ✕ 問題は PHP 本体。サーバー側の PHP 更新が必要 |
| php.ini の設定変更で防げる | △ 公式の回避策は「露出を減らす」程度。完全な対策は更新のみ |
| 23:15 から一斉に乗っ取られる | ✕ 根拠なし。修正版は 21:59 頃に前倒し公開されており、時刻で区切る意味はない |
| アップロード機能がないサイトは無関係 | ✕ PHP はアプリより前にリクエストを解析するため、機能の有無は関係ない |
| 管理画面に入れない=被害を受けた | ✕ 必ずしもそうではない(予防的な停止の場合がある) |
制作会社の実務視点 — 共用サーバーのサイトで本当にやるべきこと
私たちシエロデザインは、エックスサーバーやさくらのレンタルサーバー上で複数のクライアントサイトを保守しています。今回のような PHP 本体の脆弱性で、制作・保守の現場が実際に動くポイントは次の 3 つです。
1. 「サーバー会社任せ」で済む範囲を見極める
共用サーバーでは、利用者が PHP 本体を差し替えることはできません。サーバー会社が 8.2〜8.5 系に修正版を入れてくれれば、8.2 以上で動いているサイトは基本的に追加作業なしです。逆に言うと、こちらの仕事は「どのサイトが 8.1 以前で動いているか」を洗い出すことに集中します。
2. 8.1 以前のサイトは「テスト環境で確認 → 切り替え」
古い PHP のまま放置されているサイトは、古いテーマや独自改修を抱えていることが多く、いきなり本番で 8.3 に切り替えると画面が真っ白になる事故が起きがちです。現場では、本番のバックアップをテスト環境に復元し、PHP を上げて表示・フォーム送信・管理画面ログインを確認してから本番のバージョンを切り替えます。小規模な WordPress サイトなら確認込みで半日〜1日が目安です。
3. サーバー会社の「完了告知」とサイトの実際を照合する
メンテナンス完了の告知が出ても、そのサイトが実際に修正版で動いているかは別問題です。サーバーパネルの PHP バージョン設定画面や、テスト用に一時設置した phpinfo などで「8.3.36」のような末尾の数字まで確認し、確認後は phpinfo を必ず削除します。
今すぐやるべき 5 つのステップ
- 自社サイトの PHP バージョンを確認(サーバー管理画面の「PHP バージョン切替」や WordPress の「サイトヘルス」→「情報」→「サーバー」)
- 8.1 以前なら移行を最優先:テスト環境で 8.3 以上に上げて動作確認 → 本番を切り替え
- サーバー会社の公式お知らせを確認:修正版の適用状況と、利用者側の作業が必要かどうか
- VPS・専用サーバー・自社サーバーの場合は自分で更新:OS のパッケージ(AlmaLinux・Ubuntu など)で修正版を入れ、PHP-FPM/Apache を再起動。ディストリビューションのバックポートはバージョン番号が変わらない場合があるため、更新履歴(changelog)で CVE 番号を確認
- 更新までに時間がかかる場合は緩和策も検討:Cloudflare 等の WAF を前段に置く、公式が示す設定(
session.upload_progress.enabled=0など)をサーバー設定側で適用する
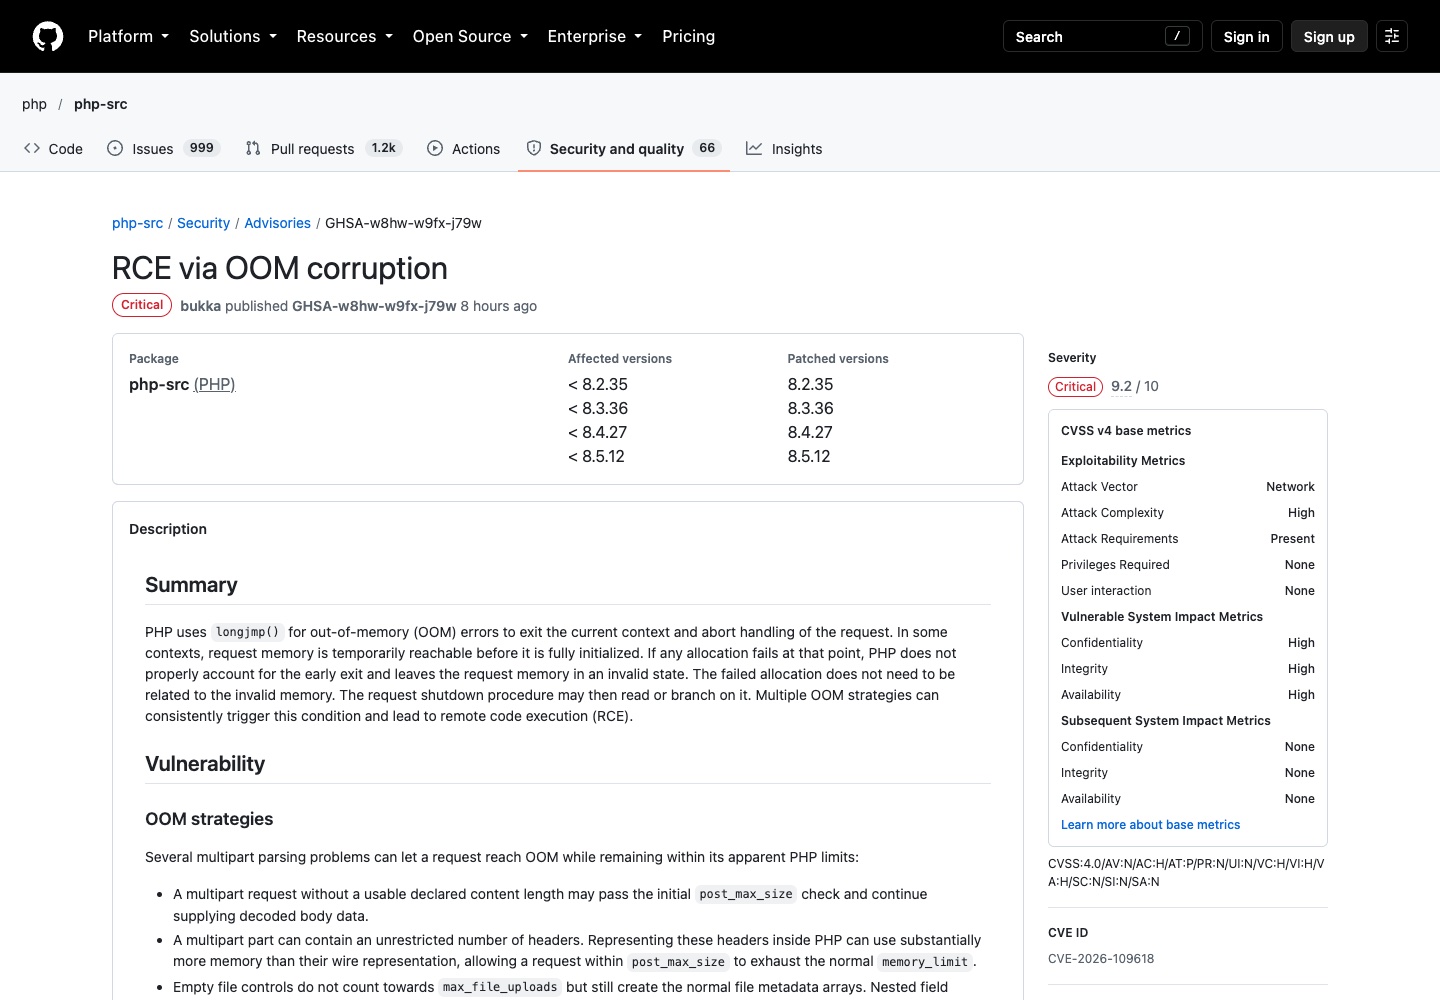
(出典:GitHub|php/php-src Security Advisory GHSA-w8hw-w9fx-j79w)
FAQ — よくある質問
Q. WordPress サイトですが、WordPress の更新だけでは足りないのですか?
A. 足りません。今回の脆弱性は WordPress ではなく、その土台である PHP 本体にあります。WordPress 本体・プラグインの更新とは別に、サーバー側の PHP が修正版(8.5.12/8.4.27/8.3.36/8.2.35)になっているか確認してください。
Q. レンタルサーバーを使っています。自分で何かする必要はありますか?
A. PHP 8.2 以上を使っていれば、基本的にはサーバー会社の更新を待つ形になります。ただし PHP 8.1 以前を選んでいる場合は、公式の修正版がないため、自分で(または保守会社に依頼して)新しいバージョンへ切り替える必要があります。
Q. PHP のバージョンを上げるとサイトが壊れませんか?
A. 古いテーマやプラグイン、独自改修があると表示崩れやエラーが起きることがあります。必ずバックアップを取り、テスト環境で確認してから本番を切り替えてください。万一表示が崩れても、レンタルサーバーなら管理画面から元のバージョンにすぐ戻せます。
Q. php.ini の設定で防げると聞きました。
A. 公式は緩和策としていくつかの設定を示していますが、「露出を減らす」ものであり完全な対策ではないとしています。また、共用サーバーの .user.ini や ini_set() では効かない設定もあります。あくまで更新までのつなぎと考えてください。
Q. 攻撃されたかどうかを確認する方法は?
A. アクセスログに不審な大量の POST やエラーが急増していないか、見覚えのない PHP ファイルが増えていないか、管理者ユーザーが勝手に追加されていないかを確認します。ただし標準のアクセスログにはリクエストの中身が残らないため、ログだけで完全に判断するのは困難です。不安な場合は保守会社やセキュリティ会社に調査を依頼してください。
Q. 制作会社に任せきりで、自社サイトの PHP バージョンがわかりません。
A. 保守担当の会社に「PHP の脆弱性(CVE-2026-109618/109619)への対応状況と、サイトの PHP バージョン」を一言聞いてみてください。すぐに答えが返ってくれば安心材料になります。
まとめ
php2shell は、PHP で動くほぼすべての Web サイトに関わる脆弱性です。修正版はすでに公開され、国内のレンタルサーバー各社も緊急メンテナンスで動いています。サイト運営者がやるべきことはシンプルで、「自社サイトの PHP バージョンを確認し、8.1 以前なら移行する」こと。8.2 以上であれば、サーバー会社の適用状況を公式お知らせで確認しておけば十分です。
また PHP 8.2 は 2026年12月31日でサポートが終了します。今回の対応を機に、8.3 以上への計画的な移行も合わせて検討しておくと、次の脆弱性で慌てずに済みます。
シエロデザインでも、WordPress サイトの保守運用や PHP バージョン移行のご相談を承っています。「自社サイトがどのバージョンで動いているかわからない」という段階からでも対応できますので、お気軽にお問い合わせください。
参考・出典
- php.net「PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 Released」(セキュリティリリース告知)
- GitHub「GHSA-w8hw-w9fx-j79w(CVE-2026-109618)」
- GitHub「GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)」
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」
- ITmedia NEWS「PHPの『緊急』レベルの脆弱性、開発元が修正バージョン公開」
- piyolog「修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた」
- GMO Flatt Security Blog「PHPの重大な脆弱性『php2shell』の概要と対応指針」
- watchTowr「PHP RCE FAQ: PHP2Shell CVE-2026-109618 & CVE-2026-109619」
- Help Net Security「PHP2Shell: Critical PHP vulnerabilities patched, update now!」
- ITmedia オルタナティブ・ブログ「【PHP脆弱性php2shell】…自分のVPSのログで検証」
- SITE PICK「PHPの重大な脆弱性(PHP2Shell)|情報の真偽と各サーバーの対応」
- さくらインターネット「緊急メンテナンス実施のお知らせ」
- KAGOYA「PHPの脆弱性に関するお知らせ」
次に読む
- 【緊急】WordPress脆弱性CVE-2026-87902 攻撃継続中・今やるべき対応と確認ステップ
- WordPressの脆弱性が2026年に急増——中小企業のホームページが今すぐ知るべきこと
- 【8/19リリース】WordPress 7.1 Mary Lou 完全解説
この記事を書いた人
シエロデザインのサービス
お問い合わせ
Webサイト制作・保守・広告運用・Web戦略チーム支援など、私たちシエロデザインが伴走できる領域はさまざまです。
「うちの場合どうすれば?」というご相談も、まずはお気軽にお声がけください。